이환주 KB국민은행장이 지난해 1월 취임식에서 한 이야기다. 고객 신뢰와 내부통제는 이 행장을 비롯한 주요 은행장들이 임기 초부터 강조해온 경영방침이었다.
이환주 행장을 비롯해 정상혁 신한은행장, 이호성 하나은행장, 정진완 우리은행장, 강태영 NH농협은행장 등 올해 말 일제히 임기가 끝나는 5대 은행장들이 연임 심사를 앞두고 고객정보 보호 역량을 국회와 정부, 국민들 앞에서 설명해야 하는 상황에 놓였다. 금융권에서 개인정보 유출 사고가 잇따르면서 금융감독원 국정감사에 다섯 은행장 모두 증인으로 출석하도록 요구받았기 때문이다.
금융위원회는 14일 최고경영자(CEO)와 정보보호 담당 임원의 보고체계·책임 범위를 명확히 하겠다는 방침을 내놨다. 연임 심사를 앞둔 은행장들에게 고객정보 보호와 후속 개선이 임기 말 주요 경영과제로 놓이게 된 것이다.
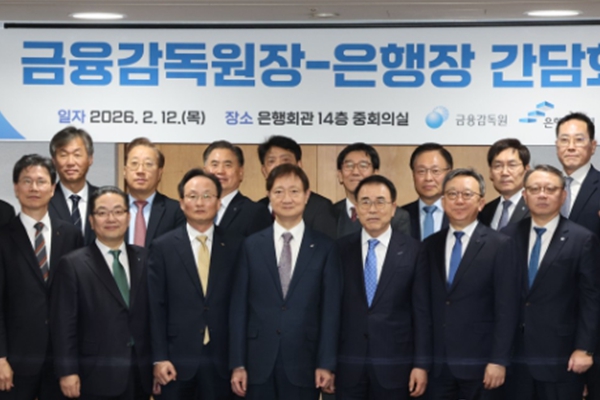
(앞줄 왼쪽부터) 강태영 NH농협은행장, 이호성 하나은행장, 이환주 KB국민은행장, (앞줄 오른쪽부터)정진완 우리은행장, 정상혁 신한은행장이 2월12일 은행회관에서 열린 금융감독원장과 은행장 간담회에서 기념 촬영을 하고 있다. ⓒ연합뉴스
◆ 첫 연임부터 재연임까지, 은행장 인선과 정보보호 대응 점검이 겹친다
15일 금융권과 국회에 따르면 국회 정무위원회는 19일 열리는 금융감독원 국정감사에 5대 시중 은행의 행장들을 증인으로 채택했다.
다섯 은행장의 공통 증인 신청 사유는 ‘금융권 해킹 사고 문제 점검’이다. 정무위 여당 간사인 박상혁 더불어민주당 의원은 은행권의 보안투자 실태를 따지고 구체적인 투자 확대와 취약점 개선 약속을 받겠다는 뜻을 밝혔다.
특기할 만한 점은 다섯 은행장의 임기가 모두 올해 12월31일까지라는 점이다.
지난해 첫 임기를 시작한 이환주·이호성·정진완·강태영 행장은 올해 연말 인사에서 첫 연임 여부를 심사받는다. 2023년 취임하고 2024년 말 연임한 정상혁 행장은 세 번째 임기를 맡을 수 있을지가 결정된다.
이들이 임기 중 제시해온 공통 경영과제 가운데 하나는 내부통제와 고객 신뢰였다.
정상혁 행장이 이끄는 신한은행은 2024년 9월 책무구조도를 금융당국에 제출하면서 부서장에서 은행장까지 이어지는 점검시스템도 도입했다고 밝혔다. 임원별 책임을 정하는 것과 함께 내부통제 점검과 개선 조치를 관리할 체계를 마련한 것이다.
정진완 행장은 취임 당시 “형식적이 아닌 ‘진짜 내부통제’가 돼야 신뢰가 두터워질 수 있다”고 강조했다. 강태영 행장도 업무 절차를 시스템화하고 취약점을 재정비해 금융사고를 줄이겠다는 방향을 제시했다. 하나은행 역시 책무구조도도 도입 이후 이를 관리하기 위한 관리 시스템 등을 운영해오고 있다.
최근 연쇄 해킹에 따른 피해 양상은 은행마다 달랐다. 신한·KB국민·하나은행에서는 개인정보 유출이 확인됐다. 우리은행과 농협은행에서는 이번 연쇄 공격과 관련한 개인정보 유출 피해가 현재까지 확인되지 않은 것으로 알려졌다.
다만 우리은행은 이번 연쇄 공격과 별개로 지난 7월 외부 개발업체가 보관하던 고객정보 1만7551건이 유출된 사실이 드러났다. 은행 자체 시스템뿐 아니라 외부업체에 제공한 정보의 보관과 처리 과정도 관리해야 하는 상황에 놓여 있는 것이다.
차기 은행장 인선이 진행되는 동안에도 현직 행장들은 사고 수습과 보안체계 보강을 이끌어야 한다. 이번 국감은 이들이 고객정보 보호를 위해 어떤 경영 조치를 취했는지 공개적으로 설명하는 자리가 될 것으로 보인다.
◆ 보안 예산 확대와 집행 사이의 다른 흐름, 미보완 취약점도 점검 대상
은행장들의 정보보호 대응을 살필 수 있는 자료 가운데 하나는 보안 예산과 집행 내역이다.
금융권에 따르면 지난해 우리은행은 정보보호 예산 786억5900만 원 가운데 423억2700만 원을 집행한 것으로 알려졌다. 집행률은 53.8%였다. KB국민은행은 676억1300만 원 가운데 392억9700만 원을 사용해 집행률이 58.1%였다.
신한은행의 집행률은 69.9%, 농협은행은 63.9%였다. 하나은행은 편성한 530억200만 원을 사실상 전액 집행한 것으로 집계됐다.
예산과 실제 투자액의 증감 방향도 달랐다. 우리은행과 신한은행은 지난해 정보보호 예산을 전년보다 늘렸지만 집행액은 각각 5.6%, 9.1% 감소했다. 농협은행의 집행액도 약 14% 줄었다. 반대로 하나은행은 편성 예산이 줄었지만 집행액은 14.1% 증가했다.
집행률은 사업 일정과 계약금액 조정, 예비적으로 편성한 금액 등에 따라 달라질 수 있다. 미집행액의 규모와 함께 어떤 사업에서 집행이 이뤄지지 않았고, 필요한 보안 조치의 일정에는 어떤 영향을 줬는지가 확인돼야 하는 이유다.
이미 발견한 취약점을 보완하는 과정 역시 점검이 필요하다.
박상혁 의원은 지난 8일 국정감사 대책회의에서 최근 5년간 20개 은행이 모의해킹으로 발견한 취약점 가운데 109건이 보완되지 않았다고 지적했다. 이 가운데 106건은 올해 발견됐으며, 나머지 3건은 2024년과 2025년에 발견된 취약점이다.
금융당국은 해당 금융회사들이 보완을 마칠 때까지 보안장비의 차단 규칙을 적용하거나 감시를 강화하는 등 별도의 보호조치를 취하고 있다.
◆ 5대 행장 임기 말 내년도 보안투자 준비 과제, 당국은 CEO 보고체계·책임 범위 정비
은행장들은 연말 인선과 맞물려 진행되는 내년도 사업계획 수립에서도 정보보호 투자와 인력 확충을 다루게 됐다.
금융권에 따르면 KB국민은행은 내년 정보보호 예산을 1천억 원 이상으로 편성할 계획을 세운 것으로 알려졌다. 올해 예산 860억7500만 원보다 늘어난 규모다. 약 51억 원 규모의 인공지능(AI) 위협 대응 사업도 연내 완료를 목표로 추진하고 있다.
우리은행은 내년 정보보호 예산을 올해보다 20% 이상 늘리고 전문인력을 10% 이상 확충하는 방안을 검토하는 것으로 전해졌다. 자체 보안인력과 외부 전문업체가 참여하는 웹·모바일 앱 취약점 전수 점검은 11월 말까지 마칠 예정이다.
신한은행은 내년 정보보호 예산 확대를 검토하면서 AI 보안 전문가와 화이트해커 등을 영입하고 있다. 하나은행은 수백억 원 규모의 보안체계 구축을 추진하고, 농협은행도 서버 보안과 취약점 관리 분야의 투자 및 인력 확대를 계획하고 있는 것으로 알려졌다.
금융당국은 이 같은 보안체계의 운영과 관리에 대한 경영진의 역할을 보다 명확히 하겠다는 방향을 제시했다.
금융위원회는 14일 금융권 보안관리 강화 방안을 발표하면서 CEO와 정보보호최고책임자(CISO), 최고정보책임자(CIO) 등의 보고체계와 책임 범위를 명확히 하도록 지도·감독하겠다고 밝혔다.
전산시스템이 외부와 연결되는 모든 접점을 파악하고, 각 접점의 인증과 접근권한을 관리하도록 하는 전수점검도 추진한다. 고객 수가 많고 외부 접점이 넓은 대형 금융회사부터 취약점 점검·평가 주기를 연 2회 이상으로 확대하는 방안도 추진할 계획을 세웠다.
신진창 금융위 사무처장은 14일 회의에서 수차례 점검과 관리 강화를 주문해왔다고 설명하며 “금융회사에서 기본적인 부분이 잘 지켜지지 않는 사례가 발견된 것은 매우 뼈아픈 부분”이라고 말했다.